供应商机
iso27001信息管理体系认证

在数字化浪潮席卷全球的今天,信息已成为企业最核心的资产之一。

无论是客户资料、财务数据、研发成果,还是供应链信息、员工档案,一旦发生泄露、篡改或丢失,都可能给企业带来难以估量的损失。
如何系统性地保护这些信息资产,如何向客户与合作伙伴证明自身具备可靠的信息安全保障能力,成为越来越多企业必须面对的重要课题。
在这一背景下,iso27001信息管理体系认证走进了大众视野,成为衡量企业信息安全管理水平的重要标尺。
一、ISO认证:国际通行的管理标准
ISO认证,即国际标准化组织认证,是全球公认的质量管理与标准化体系认可标志。
它涵盖多个领域,如ISO 9001(质量管理体系)、ISO 14001(环境管理体系)及ISO 45001(职业健康与安全管理体系)等。
企业通过ISO认证,意味着其管理流程、产品质量、环境保护及员工安全等方面均达到了国际标准要求,增强了市场竞争力,提升了品牌形象。
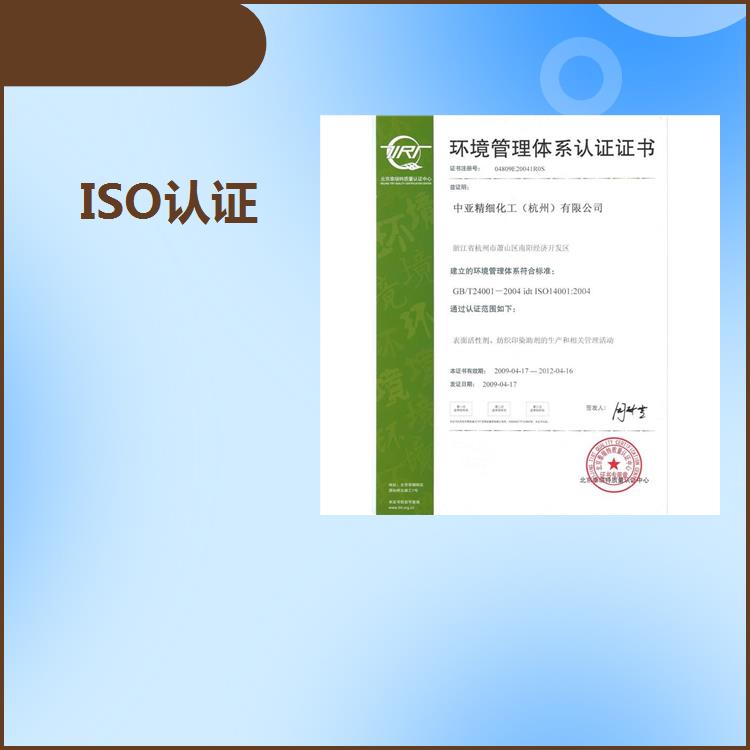
获得ISO认证需经历严格的审核流程,包括文件审查、现场审核及后续监督审核,确保企业持续符合标准。
这不仅有助于企业内部管理的规范化,还能促进国际贸易合作,消除国际贸易壁垒,为企业开拓国际市场提供有力支持。
因此,ISO认证已成为众多企业追求高质量发展和国际化战略的重要里程碑。
而在信息安全领域,iso27001信息管理体系认证则是ISO认证家族中极具分量的一员。
它为企业建立、实施、运行、监控、评审、维护和改进信息安全管理体系提供了系统化的框架,帮助企业从组织层面统筹信息安全工作,而非零散地应对各类风险。
二、iso27001信息管理体系认证的核心价值
iso27001信息管理体系认证要求企业以风险评估为基础,识别信息资产面临的威胁与脆弱性,并据此制定相应的控制措施。
这些措施覆盖了信息安全的多个维度,包括访问控制、加密、物理与环境安全、运行安全、通信安全、供应商关系、事件管理等。
通过建立完整的信息安全管理体系,企业能够实现以下目标:
第一,保护信息资产的机密性、完整性和可用性。
机密性确保信息仅被授权人员访问,完整性确保信息准确且未被篡改,可用性确保授权用户在需要时能够正常获取信息。
这三者是信息安全的基石,也是iso27001信息管理体系认证关注的核心。
第二,提升风险应对能力。
在体系运行过程中,企业需要定期开展风险评估与处置,及时发现新增风险并采取有效措施。
这种动态管理机制使企业能够在不断变化的环境中保持的信息安全防护水平。
第三,增强相关方信心。
当企业通过iso27001信息管理体系认证后,客户、合作伙伴、监管方等利益相关方可以更加放心地与企业开展合作。
认证证书本身就是一种信任凭证,表明企业在信息安全方面达到了国际认可的标准。
第四,满足合规与合同要求。
越来越多的行业和大型企业在选择供应商时,将是否通过iso27001信息管理体系认证作为重要考量条件。
持有该认证,有助于企业进入更高层次的供应链体系,赢得更多商业机会。
三、iso27001信息管理体系认证的适用对象
iso27001信息管理体系认证并非只适用于互联网企业或信息技术公司。
事实上,任何处理大量信息资产的组织都可能从中受益。
例如:
- 金融服务类企业,需要保护客户账户信息与交易数据;
- 医疗健康类机构,需要确保患者隐私与诊疗记录安全;
- 制造业企业,需要保护工艺图纸、配方与供应链数据;
- 贸易与物流企业,需要保障订单信息与客户资料安全;
- 专业服务类机构,需要维护客户商业机密与项目文档;
- 教育、科研类单位,需要管理研究成果与个人信息。
可以说,只要企业依赖信息开展业务,iso27001信息管理体系认证就具有现实意义。
它帮助企业将信息安全从技术部门的单一职责,上升为全员参与、全流程覆盖的管理体系。
四、认证过程:严谨而系统
iso27001信息管理体系认证的获取并非一蹴而就。
企业通常需要经历以下几个阶段:
首先是体系建立阶段。
企业需明确信息安全方针,界定体系范围,开展风险评估,选择并实施控制措施,编制体系文件,开展全员培训。
其次是体系运行阶段。
企业按照既定流程执行信息安全管理工作,保留运行记录,开展内部审核与管理评审,发现不足并持续改进。
再次是认证审核阶段。
由具备资质的认证机构进行第一阶段审核与第二阶段审核,通过文件审查、现场访谈、抽样检查等方式,验证体系是否符合标准要求。
最后是后续监督阶段。
认证证书通常有效期为三年,期间需接受定期监督审核,以确保持续符合标准。
到期前还需进行再认证审核。
这一过程虽然需要投入一定的时间与资源,但对企业而言,这是一次系统梳理信息资产、优化管理流程、提升全员安全意识的宝贵契机。
五、选择专业伙伴,让认证之路更顺畅
面对iso27001信息管理体系认证的复杂要求,许多企业选择与专业的咨询服务机构合作。
一家经验丰富的咨询机构能够帮助企业准确理解标准内涵,合理界定体系范围,高效开展风险评估,科学编制体系文件,并在审核前进行针对性辅导,从而提高认证通过效率,少走弯路。
在浙江、江苏、上海、上饶等地,有不少企业正在积极推进iso27001信息管理体系认证。
杭州贝安企业管理有限公司作为一家致力于为企业提供全方位认证咨询服务的专业机构,以“助力企业提升管理水平和国际竞争力”为使命,凭借专业的团队、丰富的经验和广泛的资源,为企业提供优质的认证咨询服务。
其服务范围涵盖国际认证咨询、产品认证咨询及其他服务,其中信息安全类认证咨询正是其重要服务内容之一。
公司拥有由资深咨询师组成的技术顾问队伍,服务过众多行业的企业客户,并与世界上权威的认证机构和相关实验室保持长期良好的合作关系,能够为企业提供便捷的认证服务。
从前期咨询、方案制定、体系建立到认证审核、后续服务,杭州贝安企业管理有限公司建立了完善的服务体系,为企业提供一站式服务。
对于希望提升信息安全管理水平、赢得更多客户信任和市场份额的企业而言,借助专业机构的力量推进iso27001信息管理体系认证,不失为一条高效可靠的路径。
六、结语
信息安全无小事。
在数据驱动发展的时代,iso27001信息管理体系认证不仅是一张证书,更是一种管理理念的落地,一种对客户负责、对自身发展负责的态度。
它帮助企业将信息安全融入日常运营,形成持续改进的良性循环。
通过ISO认证,企业能够获得进入国际市场的通行证,在激烈的市场竞争中赢得更多信任与机会。
如果您的企业正在考虑提升信息安全管理能力,不妨将iso27001信息管理体系认证纳入战略规划,迈出坚实的一步。
m.hzbeian.b2b168.com